
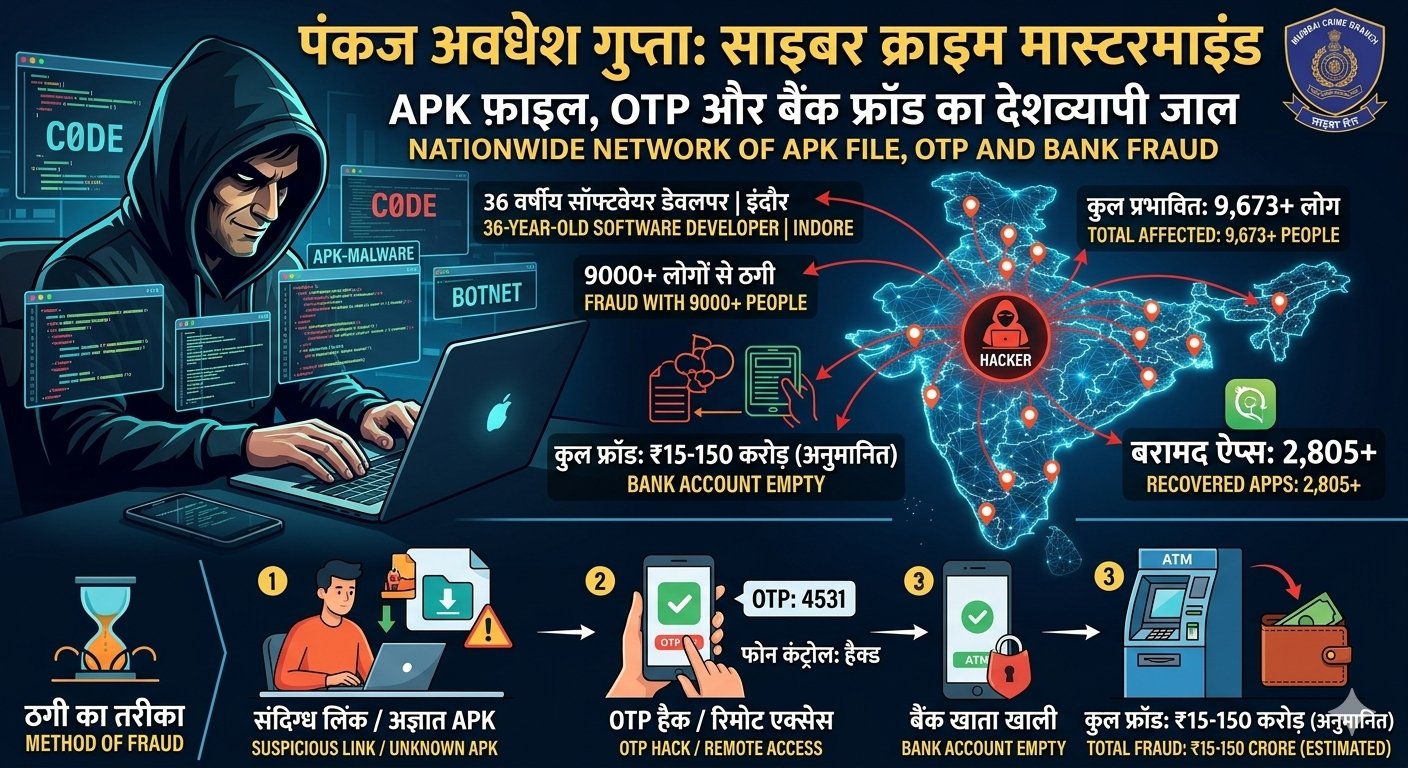
मुंबई, 6 अक्टूबर 2026 — मुंबई पुलिस की क्राइम ब्रांच ने एक बड़ी सफलता हासिल करते हुए देश के सबसे बड़े साइबर ठगी नेटवर्क के पीछे काम करने वाले मुख्य सूत्रधार को गिरफ्तार कर लिया है। गिरफ्तार किया गया आरोपी एक 36 वर्षीय पेशेवर सॉफ्टवेयर डेवलपर है, जिसे मध्य प्रदेश से पकड़ा गया है। यह आरोपी पूरे देश के साइबर अपराधियों को तकनीकी हथियार और फर्जी मोबाइल एप्लिकेशन मुहैया करा रहा था।
शुरुआती जांच में जो खुलासा हुआ है वह बेहद चौंकाने वाला है। इस अकेले मास्टरमाइंड द्वारा तैयार किए गए टूल्स की मदद से देश भर में 9,673 से अधिक मासूम नागरिकों को बैंक फ्रॉड और साइबर धोखाधड़ी का शिकार बनाया गया है।
आरोपी से जुड़ी मुख्य जानकारियां:
- उम्र और बैकग्राउंड: पंकज अवधेश गुप्ता की उम्र 36 वर्ष है और वह इंदौर के एक कॉलेज से B.Tech ड्रॉपआउट (2011 बैच) है.
- काम करने का तरीका: वह कोई आम ठग नहीं था, बल्कि तकनीकी रूप से बेहद सक्षम कोडर था. वह विभिन्न प्रकार के सर्विस ऐप्स (जैसे सीनियर सिटीजन कार्ड, पेंशन वेरिफिकेशन, ट्रैफिक चालान और क्रेडिट कार्ड अपडेट) की आड़ में हानिकारक (Malicious) APK फाइलें बनाता था और उन्हें टेलीग्राम व डार्क वेब पर सक्रिय अन्य साइबर अपराधी गिरोहों को बेच देता था.
- अपराध का दायरा: जांच में सामने आया है कि उसने अब तक ऐसी लगभग 2,805 नकली और संक्रमित ऐप्लीकेशंस तैयार की थीं, जिनके जरिए देश भर के 9,673 लोगों को निशाना बनाया गया. पुलिस को अंदेशा है कि इस नेटवर्क की वजह से पीड़ितों को करीब ₹15 करोड़ से लेकर ₹150 करोड़ तक का नुकसान उठाना पड़ा है.
💻 कैसे काम करता था यह ‘डिजिटल ठगी’ का नेटवर्क?
मुंबई क्राइम ब्रांच के वरिष्ठ अधिकारियों के अनुसार, यह आरोपी सीधे तौर पर लोगों को फोन नहीं करता था, बल्कि यह साइबर अपराधियों का ‘टेक्निकल हेड’ बना हुआ था:
- खतरनाक APK फाइलें बनाना: यह आरोपी हूबहू बैंक, कूरियर कंपनियों, बिजली बिल अपडेट या सरकारी योजनाओं जैसी दिखने वाली फर्जी और खतरनाक APK फाइलें (Malicious Apps) तैयार करता था।
- रिमोट एक्सेस और डेटा चोरी: जब कोई पीड़ित इन फर्जी ऐप्स को अपने मोबाइल में डाउनलोड करता था, तो यह ऐप पीड़ित के फोन का पूरा नियंत्रण (रिमोट एक्सेस) हैकर्स को दे देता था। इसके बाद हैकर्स पीड़ितों के बैंक पासवर्ड, ओटीपी (OTP) और पर्सनल डेटा को चुराकर मिनटों में उनका बैंक खाता खाली कर देते थे।
- डार्क वेब और टेलीग्राम पर सप्लाई: आरोपी इन खतरनाक कोडिंग और ऐप्स को डार्क वेब तथा टेलीग्राम चैनलों के जरिए देश-दुनिया के साइबर ठगों को मोटी रकम में बेचता था।
🔍 मुंबई में दर्ज एक केस से खुला पूरा राज
क्राइम ब्रांच के मुताबिक, कुछ समय पहले मुंबई के एक नागरिक से इसी तरीके से लाखों रुपये की ठगी की गई थी। जब मुंबई पुलिस के साइबर सेल ने पैसों के ट्रांजैक्शन और ऐप के डिजिटल फुटप्रिंट्स (Digital Footprints) को ट्रैक करना शुरू किया, तो इसके तार सीधे मध्य प्रदेश में बैठे इस डेवलपर से जुड़े।
तकनीकी सर्विलांस और खुफिया जानकारी के आधार पर मुंबई क्राइम ब्रांच की एक विशेष टीम ने मध्य प्रदेश में छापेमारी कर आरोपी को धर दबोचा। आरोपी के पास से भारी मात्रा में अत्याधुनिक लैपटॉप, कई मोबाइल फोन, हार्ड डिस्क और फर्जी सिम कार्ड बरामद किए गए हैं।
⚖️ सख्त कानूनी कार्रवाई और पुलिस की अपील
मुंबई पुलिस ने आरोपी के खिलाफ भारतीय न्याय संहिता (BNS) की धोखाधड़ी से जुड़ी गंभीर धाराओं और आईटी एक्ट (IT Act) के तहत मामला दर्ज कर लिया है। पुलिस अब इस बात की जांच कर रही है कि उसने अब तक कुल कितने करोड़ रुपये की ठगी को अंजाम दिलवाया है और उसके इस नेटवर्क में और कौन-कौन से बड़े साइबर अपराधी शामिल हैं।
🚨 मुंबई पुलिस की जरूरी चेतावनी:
“नागरिक किसी भी अज्ञात व्यक्ति द्वारा व्हाट्सएप (WhatsApp) या एसएमएस पर भेजे गए लिंक से कोई भी ऐप (.apk फाइल) डाउनलोड न करें। हमेशा आधिकारिक गूगल प्ले स्टोर या एप्पल ऐप स्टोर का ही इस्तेमाल करें। किसी भी संदिग्ध गतिविधि की स्थिति में तुरंत राष्ट्रीय साइबर अपराध हेल्पलाइन नंबर 1930 पर कॉल करें।”